Aby aplikować, kandydat musi posiadać wykształcenie wyższe min. I stopnia z podstawową wiedzą informatyczną, bardzo dobrą znajomość obsługi komputera, jego budowy i zasad działania. Studia trwają dwa semestry.
Studia realizowane są w dwóch formach: niestacjonarnej oraz online. Niezależnie od wybranej formy, uczestnicy realizują ten sam program studiów, obejmujący ten sam zakres merytoryczny i liczbę godzin. Różnica dotyczy sposobu organizacji i uczestnictwa w zajęciach.
Forma niestacjonarna: Zajęcia odbywają się średnio 1-3 razy w miesiącu, w formie dwudniowych, sobotnio-niedzielnych zjazdów, w godz. 9:00–17:00.
Forma online: Zajęcia odbywają się zdalnie, zgodnie z harmonogramem zjazdów, umożliwiając udział w programie niezależnie od miejsca zamieszkania.
Wymagany własny sprzęt elektroniczny (laptop).
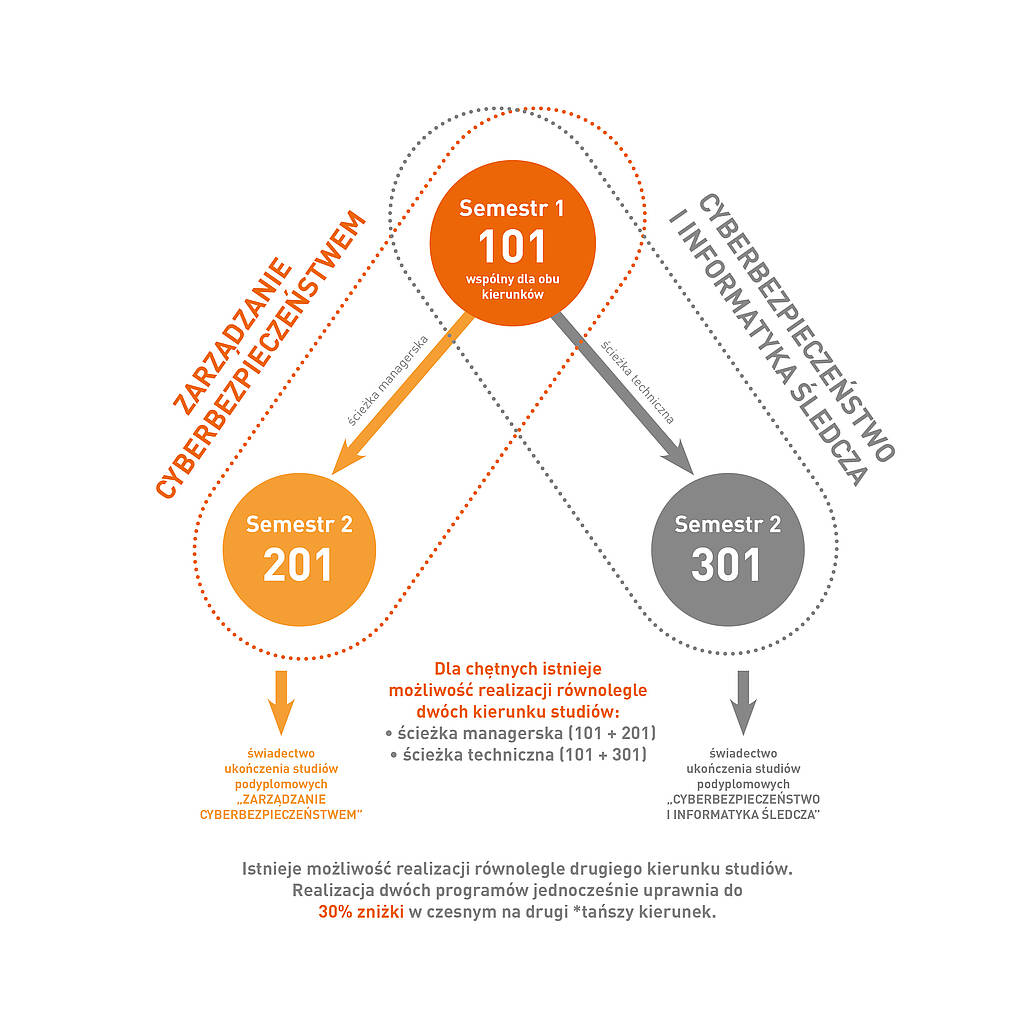
101. Cyberbezpieczeństwo - podstawy
1. Wstęp do cyberbezpieczeństwa
- Świadomość cyberzagrożeń
- Ataki na organizację
- Programy cyberbezpieczeństwa i współczesne wyzwania organizacji
2. AI w cyberbezpieczeństwie
- Zastosowanie sztucznej inteligencji i uczenia maszynowego w detekcji zagrożeń
- Zagrożenia związane z AI
- Wykorzystanie narzędzi AI w cyberbezpieczeństwie
3. Zarządzanie bezpieczeństwem informacji
- Cele i zasady ZBI – ochrona informacji zgodnie z wymaganiami, regulacjami, normami i standardami (ISO 27001, NIST, CIS)
- Identyfikowanie, ocena i minimalizacja ryzyk związanych z informacjami oraz wprowadzanie procesów ich monitorowania
- Zarządzanie zespołem i adaptacja do zmieniającego się krajobrazu zagrożeń
4. Prawne aspekty przestępstw komputerowych, dowodów elektronicznych i incydentów bezpieczeństwa
- Karnoprawna analiza czynów kwalifikowanych jako cyberprzestępstwa oraz kwestie dowodowe
- Regulacje prawne istotne dla cyberbezpieczeństwa (NIS2, CER, CRA, DORA)
- Aspekty prawne zarządzania incydentami bezpieczeństwa
5. Security Operation Center
- Rola i struktura SOC w organizacji
- Procesy monitorowania i reagowania na incydenty
- Wyzwania i dojrzałość operacyjna SOC
6. Biały wywiad
- OSINT jako technika wywiadu i jego znaczenie dla bezpieczeństwa IT
- Wywiad oparty na informacji geograficznej, sieciach społecznościowych, rejestrach państwowych, wyciekach informacji
- Metody śledztw, analizy informacji i raportowania
7. Metodyka testów penetracyjnych z elementami socjotechniki
- Metodyczne podejście do testów bezpieczeństwa
- Identyfikowanie podatności w systemach teleinformatycznych
- Socjotechnika jako narzędzie testów penetracyjnych
8. Informatyka śledcza i zabezpieczanie danych cyfrowych
- Cyfrowy dowód informacji
- Procesy informatyki śledczej: inicjalizacja i zabezpieczanie danych
- Zabezpieczanie danych post mortem oraz LIVE
301. Cyberbezpieczeństwo i informatyka śledcza
1. Bezpieczeństwo systemów Windows
- Architektura systemu i model bezpieczeństwa
- Ataki offline
- Podstawy bezpieczeństwa Active Directory
2. DevSecOps i bezpieczeństwo aplikacji
- OWASP top 10 analiza podatności
- Ataki injection, xss i inne oraz obrona przed nimi
- Wykrywanie podatności w aplikacjach www
3. Wprowadzenie do analizy malware
- Analiza dynamiczna, statyczna, manualna oraz zautomatyzowana
- Podstawy asemblera x86/x64
- Analiza wsteczna (RE) malware'u
4. Informatyka śledcza, analiza powłamaniowa i odzyskiwanie danych
- Procesy informatyki śledczej: ekstrakcja, przetwarzanie, interpretacja, raportowanie
- Analiza śledcza systemu plików FAT32 i NTFS, artefaktów systemu operacyjnego Windows, komunikatorów, przeglądarek internetowych oraz poczty
- Analiza powłamaniowa na przykładzie incydentów Ransomware
5. Red teaming i symulacje ataków klasy APT
- Techniki, taktyki i narzędzia wykorzystywane na wszystkich etapach ataku
- Różne kanały komunikacji C2 w praktyce
- PowerShell jako najważniejsze narzędzie cybersecurity w środowisku Microsoft
6. Bezpieczeństwo w chmurze na przykładzie AWS
- Sposoby dostępu do chmury - "kto, jak i co może zrobić na moich kontach?"
- Zabezpieczanie zasobów chmurowych (IAM, networking, szyfrowanie, monitorowanie)
- Przykłady prawdziwych ataków na zasoby w chmurze
7. Repetytorium dyplomowe kończące się egzaminem dyplomowym (test)
- Warunki ukończenia studiów
- pozytywnych wyników z zaliczeń wszystkich wymaganych modułów/przedmiotów,
- pozytywny wynik z egzaminu dyplomowego (test),
- obecność na poziomie min.70%.
Uczelnia zastrzega sobie prawo do niewielkich zmian w programie lub organizacji zjazdów. Uruchomienie kierunku jest uzależnione od liczby kandydatów. Harmonogram studiów przygotowany zostanie po zakończeniu procesu rekrutacji.
Oferta specjalna
Istnieje możliwość realizacji równolegle drugiego kierunku studiów. Realizacja dwóch programów jednocześnie uprawnia do 30% zniżki w czesnym na drugi (tańszy kierunek). Uzyskanie jednocześnie więcej niż jednej specjalności daje zdecydowaną przewagę na konkurencyjnym rynku.