Przejdź do treści

Kierunek studiów

Zarządzanie Cyberbezpieczeństwem

Bezpieczeństwo informacji w praktyce – od strategii po reagowanie na incydenty

Zarządzanie cyberbezpieczeństwem to dziś jedna z kluczowych kompetencji w każdej organizacji. Liczba zagrożeń rośnie, a firmy potrzebują liderów, którzy nie tylko rozumieją technologię, ale potrafią wdrożyć skuteczne procedury, zarządzać ryzykiem i zespołami ds. bezpieczeństwa. 


Nasze studia podyplomowe łączą teorię z praktyką – uczysz się na realnych przykładach, zdobywasz wiedzę o normach ISO/IEC 27001 i przygotowujesz się do roli eksperta w dziedzinie cyberochrony.


Studia realizowane są w dwóch formach: niestacjonarnej oraz online. 

Zarejestruj się
Stopień studiów:
Studia podyplomowe
Język wykładowy:
Polski
Czas trwania:
1 rok
Forma studiów:
Niestacjonarne, Online
Zarządzanie cyberbezpieczeństwem

Opis kierunku

Dlaczego zarządzanie cyberbezpieczeństwem to dziś kluczowa kompetencja?

Zarządzanie Cyberbezpieczeństwem to nie tylko domena działów IT. W dobie cyfrowej transformacji każda firma, instytucja i organizacja musi zadbać o bezpieczeństwo danych, systemów i procesów. Liczba ataków hakerskich rośnie, a konsekwencje naruszeń mogą być poważne – od strat finansowych po utratę reputacji. Dlatego wzrasta zapotrzebowanie na liderów, którzy potrafią zarządzać ryzykiem, reagować na incydenty i wdrażać polityki bezpieczeństwa zgodne z międzynarodowymi normami, takimi jak ISO/IEC 27001. Nasze studia podyplomowe uczą tego w praktyce – krok po kroku, z udziałem ekspertów i wykorzystaniem case studies.

Co zyskujesz?

  • Praktyczną wiedzę i umiejętności z zakresu zarządzania incydentami, budowania systemów bezpieczeństwa, analizy ryzyka oraz tworzenia dokumentacji zgodnej z ISO/IEC 27001 i ISO 22301.
  • Zrozumienie przepisów prawa dotyczących cyberbezpieczeństwa, w tym prawnokarnych aspektów cyberprzestępstw i ochrony danych osobowych.
  • Możliwość zdobycia certyfikatu Audytora Wiodącego ISO/IEC 27001 (we współpracy z TUV NORD Polska, akredytacja PCA).
  • Dostęp do doświadczonych praktyków – zajęcia prowadzone są przez ekspertów branży z wieloletnią praktyką.

Studiuj równolegle Cyberbezpieczeństwo i Informatyka Śledcza.

Możliwość realizacji równolegle dwóch kierunków studiów

Cyberbezpieczeństwo

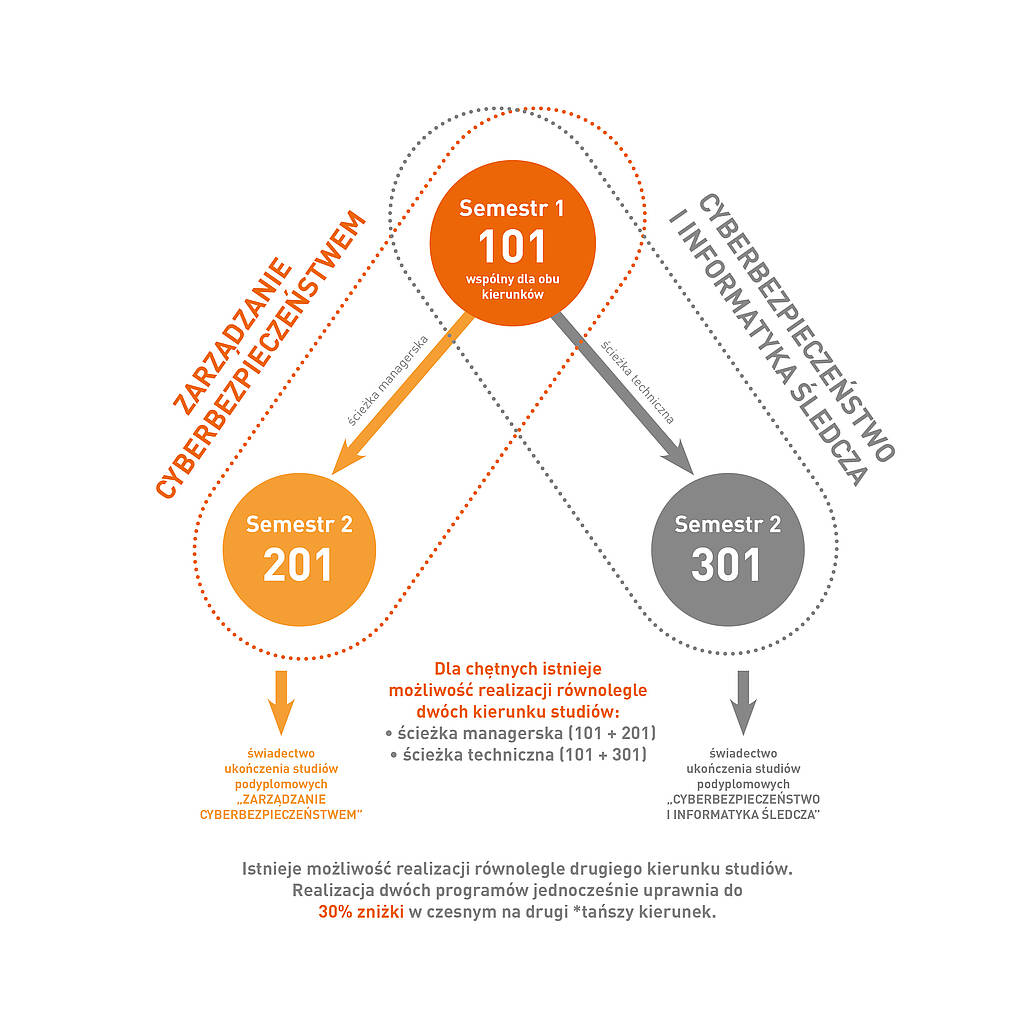
Dla chętnych istnieje możliwość realizacji równolegle dwóch kierunków studiów:słuchacz kończący „ścieżkę managerską” (101 + 201) uzyskuje świadectwo ukończenia studiów podyplomowych „Zarządzanie cyberbezpieczeństwem”,słuchacz kończący „ścieżkę techniczną” (101 + 301) uzyskuje świadectwo ukończenia studiów…

Czytaj dalej: Możliwość realizacji równolegle dwóch kierunków studiów

Możliwość realizacji równolegle dwóch kierunków studiów

Dla kogo?

Studia podyplomowe Zarządzanie Cyberbezpieczeństwem skierowane są do specjalistów i kadry kierowniczej, którzy chcą rozwijać kompetencje w zakresie zarządzania cyberbezpieczeństwem:

  • specjalistów i menedżerów ds. cyberbezpieczeństwa w sektorze prywatnym i publicznym,
  • Chief Information Security Officer (CISO) oraz osób aspirujących do tej roli,
  • ekspertów działów IT, administratorów, audytorów, pentesterów,
  • konsultantów ds. cyberbezpieczeństwa i ekspertów firm doradczych,
  • inspektorów i specjalistów ds. ochrony danych osobowych,
  • pracowników operatorów usług kluczowych (OUK) i dostawców usług cyfrowych (DUC),
  • osób odpowiedzialnych za zgodność z przepisami prawa i regulacjami (compliance, risk, audyt IT),
  • pracowników sektora finansowego i ubezpieczeniowego, w tym oficerów bezpieczeństwa i ryzyka,
  • radców prawnych, adwokatów i prawników specjalizujący się cyberprzestępczości,
  • funkcjonariuszy policji, służb mundurowych,
  • przedstawicieli wymiaru sprawiedliwości,
  • ekspertów ds. zarządzania ryzykiem i cyberbezpieczeństwem,
  • absolwentów kierunków związanych z informatyką, elektronicznym przetwarzaniem danych, bezpieczeństwem, elektroniką i telekomunikacją.

Program studiów

Aby aplikować, kandydat musi posiadać wykształcenie wyższe min. I stopnia z podstawową wiedzą informatyczną, bardzo dobrą znajomość obsługi komputera, jego budowy i zasad działania. Studia trwają dwa semestry. 

Studia realizowane są w dwóch formach: niestacjonarnej oraz online. Niezależnie od wybranej formy, uczestnicy realizują ten sam program studiów, obejmujący ten sam zakres merytoryczny i liczbę godzin. Różnica dotyczy sposobu organizacji i uczestnictwa w zajęciach.

Forma niestacjonarna: Zajęcia odbywają się średnio 1-3 razy w miesiącu, w formie dwudniowych, sobotnio-niedzielnych zjazdów, w godz. 9:00–17:00. 

Forma online: Zajęcia odbywają się zdalnie, zgodnie z harmonogramem zjazdów, umożliwiając udział w programie niezależnie od miejsca zamieszkania.

Wymagany własny sprzęt elektroniczny (laptop).


  • 101. Cyberbezpieczeństwo - podstawy

    1. Wstęp do cyberbezpieczeństwa 

    • Świadomość cyberzagrożeń
    • Ataki na organizację
    • Programy cyberbezpieczeństwa i współczesne wyzwania organizacji

    2. AI w cyberbezpieczeństwie

    • Zastosowanie sztucznej inteligencji i uczenia maszynowego w detekcji zagrożeń
    • Zagrożenia związane z AI
    • Wykorzystanie narzędzi AI w cyberbezpieczeństwie

    3. Zarządzanie bezpieczeństwem informacji

    • Cele i zasady ZBI – ochrona informacji zgodnie z wymaganiami, regulacjami, normami i standardami (ISO 27001, NIST, CIS)
    • Identyfikowanie, ocena i minimalizacja ryzyk związanych z informacjami oraz wprowadzanie procesów ich monitorowania
    • Zarządzanie zespołem i adaptacja do zmieniającego się krajobrazu zagrożeń

    4. Prawne aspekty przestępstw komputerowych, dowodów elektronicznych i incydentów bezpieczeństwa

    • Karnoprawna analiza czynów kwalifikowanych jako cyberprzestępstwa oraz kwestie dowodowe
    • Regulacje prawne istotne dla cyberbezpieczeństwa (NIS2, CER, CRA, DORA)
    • Aspekty prawne zarządzania incydentami bezpieczeństwa

    5. Security Operation Center

    • Rola i struktura SOC w organizacji
    • Procesy monitorowania i reagowania na incydenty
    • Wyzwania i dojrzałość operacyjna SOC

    6. Biały wywiad

    • OSINT jako technika wywiadu i jego znaczenie dla bezpieczeństwa IT
    • Wywiad oparty na informacji geograficznej, sieciach społecznościowych, rejestrach państwowych, wyciekach informacji
    • Metody śledztw, analizy informacji i raportowania

    7. Metodyka testów penetracyjnych z elementami socjotechniki

    • Metodyczne podejście do testów bezpieczeństwa
    • Identyfikowanie podatności w systemach teleinformatycznych
    • Socjotechnika jako narzędzie testów penetracyjnych

    8. Informatyka śledcza i zabezpieczanie danych cyfrowych

    • Cyfrowy dowód informacji
    • Procesy informatyki śledczej: inicjalizacja i zabezpieczanie danych
    • Zabezpieczanie danych post mortem oraz LIVE
  • 201. Zarządzanie Cyberbezpieczeństwem

    1. Krajowy System Cyberbezpieczeństwa, procedury - aspekty praktyczne

    • Praktyczna realizacja zapisów krajowych regulacji dot. cyberbezpieczeństwa (ustawy i rozporządzeń)
    • Obsługa i zgłaszanie incydentów bezpieczeństwa
    • Wymagania, wytwarzanie dokumentacji dotyczącej cyberbezpieczeństwa

    2. Komunikacja w biznesie z elementami Public Relations

    • Techniki dobrego porozumiewania się, uczciwa i otwarta komunikacja
    • Komunikacja niewerbalna, mowa ciała
    • Wystąpienie publiczne, prezentacji projektu przed zarządem/biznesem 

    3. Bezpieczne i nowoczesne centrum przetwarzania danych

    • Analiza ryzyka
    • Normy i standardy
    • Organizacja funkcjonowania data center

    4. Zarządzanie ryzykiem w cyberprzestrzeni

    • Szacowanie i analiza ryzyka dla cyberbezpieczeństwa
    • Wdrożenie normy ISO/IEC 27001 - System zarządzania bezpieczeństwem informacji
    • Wdrożenie normy ISO 22301 - System Zarządzania Ciągłością Działania

    5. Audytor Wiodący Systemu Zarządzania Bezpieczeństwem Informacji ISO 27001

    • Przygotowanie i zarządzanie wszystkimi fazami audytu w zakresie ISO 27001
    • Audytowanie systemu ISO 27001 zgodnie z wymogami ISO 19011
    • Ocena i raportowanie wyników audytu

    6. Ciągłość działania w cyberbezpieczeństwie

    • Plany ciągłości działania i procedury
    • Przewidywanie zagrożeń i reagowanie na incydenty
    • Analiza wpływu biznesowego (BIA)

    7. Repetytorium dyplomowe kończące się egzaminem dyplomowym (test)

  • Warunki ukończenia studiów
    • pozytywnych wyników z zaliczeń wszystkich wymaganych modułów/przedmiotów,
    • pozytywny wynik z egzaminu dyplomowego (test),
    • obecność na poziomie min.70%.

Uczelnia zastrzega sobie prawo do niewielkich zmian w programie lub organizacji zjazdów. Uruchomienie kierunku jest uzależnione od liczby kandydatów. Harmonogram studiów przygotowany zostanie po zakończeniu procesu rekrutacji.

Oferta specjalna

Istnieje możliwość realizacji równolegle drugiego kierunku studiów. Realizacja dwóch programów jednocześnie uprawnia do 30% zniżki w czesnym na drugi (tańszy kierunek). Uzyskanie jednocześnie więcej niż jednej specjalności daje zdecydowaną przewagę na konkurencyjnym rynku.
Korzyści

  • Zdobądź praktyczne kompetencje w zakresie zarządzania bezpieczeństwem IT.
  • Dwie ścieżki rozwoju – Cyberbezpieczeństwo i informatyka śledcza oraz Zarządzanie cyberbezpieczeństwem – z możliwością ukończenia obu w ciągu jednego roku.
  • Praktyczne podejście – zajęcia prowadzone na podstawie rzeczywistych przypadków i zagrożeń, w formule interaktywnej i angażującej.
  • Doświadczeni wykładowcy – tylko praktycy, którzy na co dzień pracują w obszarze bezpieczeństwa cyfrowego, śledztw informatycznych i zarządzania incydentami.
  • Interdyscyplinarność i przekrojowość – każdy zjazd poświęcony jest innemu obszarowi cyberbezpieczeństwa, dzięki czemu słuchacze zdobywają kompletną i wielowymiarową wiedzę, łączącą technikę, prawo i zarządzanie.
  • Nowoczesna tematyka i realne narzędzia – program uwzględnia aktualne zagadnienia: zgodność z regulacjami europejskimi (NIS2, DORA, CER, CRA), zarządzanie ryzykiem, ciągłością działania i audytem BI (ISO 27001, ISO 22301, ISO 19011), OSINT, AI w cyberbezpieczeństwie, SOC, obsługę incydentów Ransomware.
  • Dopasowanie do zmieniającego się rynku pracy – kierunek odpowiada na potrzeby przebranżowienia lub rozwoju w nowej specjalizacji.
  • Networking – studia to również możliwość budowania relacji i wymiany doświadczeń z profesjonalistami z sektora publicznego i prywatnego, często pełniącymi kluczowe role w swoich organizacjach.

Partnerzy

  • VS DATA
  • Kancelaria SK&S
  • Niebezpiecznik.pl
  • Alphasec

Opłaty

9 500 PLN

Zasady rekrutacji

Warunki przyjęcia

Aby zgłosić się na studia, kandydat musi:

  • Posiadać ukończone studia wyższe odpowiedniego stopnia dla danego kierunku:
    • co najmniej studia I stopnia (licencjat/inżynier),
    • albo studia II stopnia (magister),
    • ewentualnie posiadać dyplom lekarza lub doktora;
  • Wypełnić kompletny formularz zgłoszeniowy dostępny na stronie: rekrutacja-ckp.lazarski.pl;
  • Dokonać opłaty rekrutacyjnej w wysokości 200 zł na indywidualny numer subkonta bankowego podany w procesie IRK. Tytuł przelewu: ckp_imię i nazwisko kandydata_26_27;
  • Załączyć wymagane dokumenty:
    • skan dyplomu ukończenia studiów wyższych (w przypadku e-dyplomu kandydat zobowiązany jest do pobrania pliku wraz z certyfikatem, zachowania jego oryginalnego formatu cyfrowego oraz dołączenia go do formularza rekrutacyjnego poprzez wgranie go do systemu rekrutacyjnego uczelni),
    • cv,
    • potwierdzenie dokonania opłaty rekrutacyjnej.

O przyjęciu na studia decyduje kolejność zgłoszeń.

Kandydaci z dyplomem zagranicznym. Osoby posiadające zagraniczny dyplom i chcące kontynuować naukę w Polsce na poziomie podyplomowym podlegają odrębnym przepisom dotyczącym uznawania dyplomów.

  • W przypadku cudzoziemców wymagane jest posiadanie:
    • dyplomu ukończenia studiów wyższych w Polsce, albo dyplomu ukończenia studiów wyższych za granicą uznanego za równoważny z dyplomem polskim lub nostryfikowanego na zasadach określonych w odrębnych przepisach,
    • kandydaci legitymujący się dyplomem ukończenia studiów wydanym za granicą, który nie uprawnia do kontynuacji kształcenia w Polsce (tj. nieobjętym uznawalnością na podstawie umów międzynarodowych lub nostryfikacji), są zobowiązani do przedstawienia pisemnej informacji wydanej przez dyrektora NAWA, potwierdzającej ich uprawnienie do ubiegania się o przyjęcie na studia podyplomowe,
    • tłumaczenie wymaganych dokumentów na język polski przez tłumacza przysięgłego,
    • legalizacja dyplomu lub klauzula apostille (oryginał do wglądu),
    • zaleca się uzyskanie pisemnego potwierdzenia akceptacji dyplomu zagranicznego przez Narodową Agencję Wymiany Akademickiej (NAWA),
    • certyfikatu, który będzie stanowił podstawę do uznania poziomu znajomości języka (B2) do studiowania w Polsce wydany przez uprawnione instytucje.
  • Po przyjęciu na studia. Osoby przyjęte na studia, po otrzymaniu informacji o uruchomieniu kierunku, są zobowiązane do:
    • przedstawienia w Dziekanacie Łazarski Executive Education oryginału dyplomu ukończenia studiów wyższych oraz dowodu osobistego w celu weryfikacji (terminy dyżurów będą podane na WU),
    • podpisania umowy o odpłatności za studia za pośrednictwem platformy Autenti (bezpłatnej, zewnętrznej platformy do podpisywania umów elektronicznych).

Ważne informacje

  • Informacja o uruchomieniu kierunku przekazywana jest uczestnikom drogą elektroniczną po zakończeniu rekrutacji.
  • Uruchomienie studiów zależy od liczby kandydatów. W przypadku nieuruchomienia kierunku opłata rekrutacyjna jest zwracana na wskazane konto.
  • W przypadku przesyłania danych osobowych drogą mailową należy przesyłać pliki zaszyfrowane i skompresowane (np. programami 7-Zip, WinZip, WinRAR) oraz zabezpieczone hasłem. Hasło należy przesłać w osobnej wiadomości e-mail lub SMS pod numer telefonu: (+48) 518 017 404.
  • Regulamin